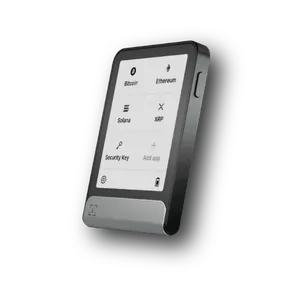

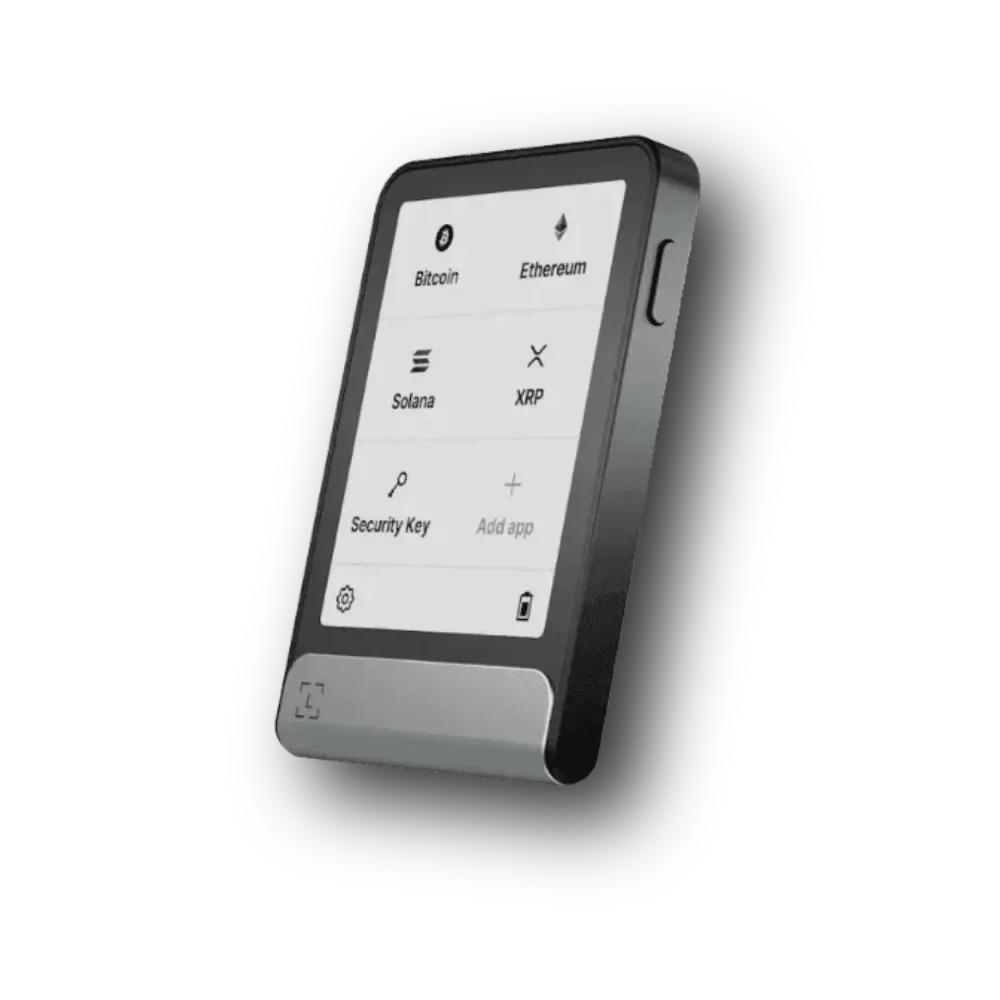
暗号資産の鍵を保管する専用端末(ハードウェアウォレット)を手がける仏Ledgerは、東南アジアの販売店CryptoBilisを通じて売られた自社端末のうち、被害者の1台に不正なハードウェアが埋め込まれていたことを確認した。同社のサポート用X(旧Twitter)アカウントが2026年10月11日に明らかにした。
発端は、同店で端末を買った東南アジアの利用者から相次いだ資金流出の報告だった。Ledgerは10月9日、調査中であることを公表し、CryptoBilisに販売と出荷の停止を求めた。あわせて、過去90日以内に同店で買った人には端末の初期設定を始めないよう呼びかけ、設定済みの人には、新しいシード(端末を復元するための24語の言葉)を設定した別の端末へ資産を移すよう勧めた。被害額について、暗号資産メディアのProtosは、調査者のSpecter氏による8600万ドル(約140億円)を超えるとの推計を伝えている。
10月11日の更新で、Ledgerは被害者の端末から不正なハードウェアを見つけたと明らかにした。同社は自社のセキュリティ基盤やシステム、サービスが侵害された形跡はないと説明している。CryptoBilisは、調査が終わるまでハードウェアウォレットの在庫すべての販売を止めた。埋め込まれた部品の中身や働きについて、Ledgerは公表していない。
Ledgerは10月12日、発覚から72時間の時点の状況を公表した。同社によると、これまでに確認した事例はすべてCryptoBilisが売った端末に限られ、影響を受けた台数は限定的だ。同社のシステムと直販の経路にも影響はないという。
同社はこの更新で、認定販売店と代理店に対し、正規の経路以外から製品を仕入れないこと、返品された製品を再び店頭に並べないことを改めて通知したと明らかにした。同社は、未認定の販売店からの購入は偽造品や改ざんされた端末をつかむ危険が大きいとして避けるよう求めている。
Ledgerは今回の事件を、同社だけでなく業界全体に関わる脅威と位置づけた。研究者や他のメーカーと協力し、製品が人の手を渡る過程の管理と、改ざんを防ぐ技術を改善したいとしている。認定販売店の管理の見直しとハードウェアの保護の強化も進めるという。関係する情報は、同社のセキュリティ窓口([email protected])で受け付けている。