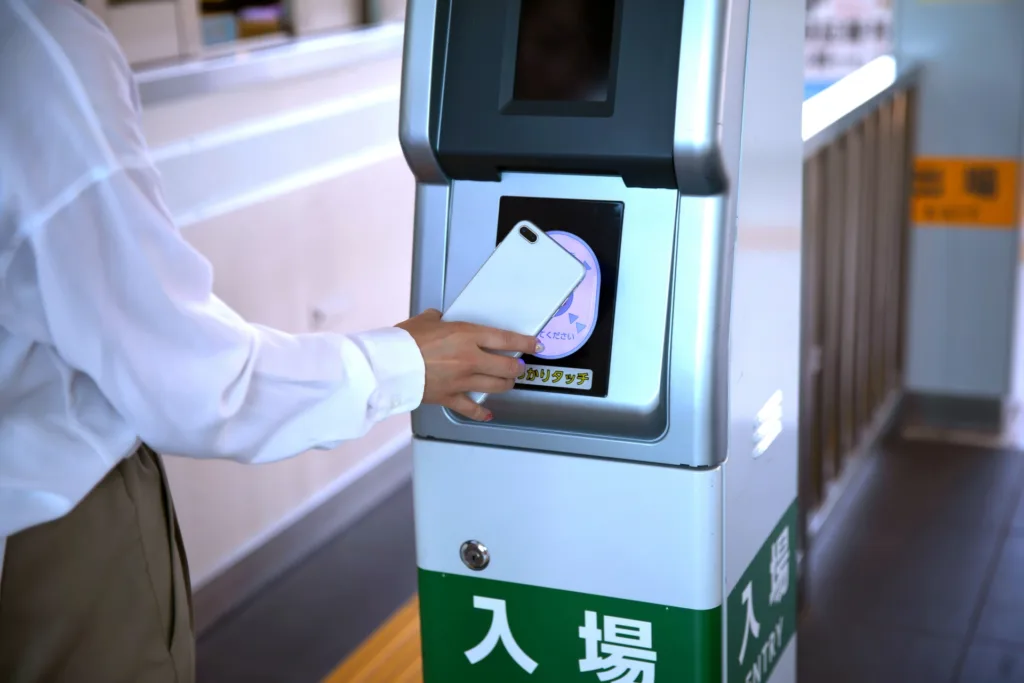
交通系ICカードや電子マネーに使われるソニーの非接触ICカード技術「FeliCa」に脆弱性があると、JVN(Japan Vulnerability Notes)が2026年7月21日に正式公表した。その2日後、脆弱性を発見・報告した本人である切敷裕大氏が、FeliCaの仕様を非公式にまとめたドキュメントと、市販のカードリーダーからカードの中身を読み出すソフトウェアをGitHubで公開した。いずれもMITライセンスで、商用利用も認めている。
公表された脆弱性(CVE-2026-59776)は、ソニーが2017年以前に出荷した一部のFeliCa ICチップが対象になる。暗号処理のプロセスに必要な処理が欠けており、特定の操作をすると本来のセキュリティ強度が下がり、ICチップ内のデータの読み取りや改ざんにつながる可能性がある。深刻度はCVSS v4.0で7.0、v3.0で6.8となる。攻撃には対象のカードそのものに物理的に触れる必要があり、ネットワーク経由で遠隔から悪用できるものではない。JVNは、サービス事業者にはソニーの対策ガイドラインに従ってシステム側で影響を確認し対処すること、利用者にはカードの盗難やスキミングを防ぐ管理を求めている。ソニーは同日付でお知らせを更新し、関連事業者向けに対策ガイドラインを発行して対策を進めてきたと説明している。
公開されたソフトウェア「felica-rs」は、システムプログラミング言語のRustで書かれ、ソニー製カードリーダー「PaSoRi」の4系統に対応する。RC-S320、RC-S330/RC-S360/RC-S370が搭載するRC-S956、現在も流通するRC-S380(Port-100)とRC-S300(Port-400)を、いずれもUSB経由で直接制御できる。カードとの通信では212kbpsと424kbpsに対応し、既定では424kbpsを先に試して、対応しないカードには212kbpsで接続し直す。
同梱するダンプツールは、カードをリーダーに載せると読み取り可能な情報を階層構造で一覧表示する。カードがどのサービス向けかを示すシステムコード、データが格納される領域の階層、各サービスの属性と暗号鍵のバージョン、暗号化なしで読める領域のデータを16進数とASCIIで並べて出力する。JSON形式での出力にも対応し、他のプログラムから結果を受け取って処理できる。TCP経由でリーダーを遠隔操作するサーバーとクライアントも含み、サーバーはJSON形式のコマンドを受け付けてポーリングや任意のコマンド送信を中継する。
もう1つのリポジトリは、FeliCa Standardの仕様をLaTeXで記述した非公式のユーザーズマニュアルになる。日本語版と英語版を用意し、章立てや節、表のラベルまで構造を揃えてあるため、片方への変更をもう片方へ反映しやすい。LuaLaTeXでビルドする構成で、手元にTeX環境がなくてもDockerイメージで組版できる。GitHub Actionsが両版を自動でビルドし、タグを打つとPDFがリリースに添付される。
FeliCaの仕様は本来ソニーが管理しており、開発資料を入手するには契約が必要になる。今回公開されたドキュメントは、リポジトリ名にも明示されている通り非公式のものだ。

![GitHub organization page for Pavona with coral logo, follower count, and link to pavona.org; shows navigation tabs and a pinned repo description of modular open silicon blocks.”] }{](https://fabscene.com/wp-content/uploads/2026/05/fd51c751a30cc9d48beb03fbf711d670-300x147.webp)