
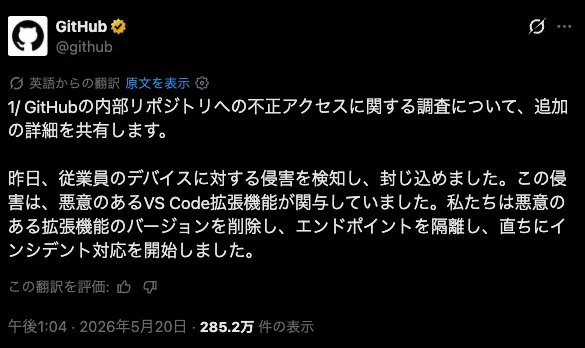
GitHubは2026年5月20日、前日に報告された内部リポジトリへの不正アクセスについて詳細を公表し、侵入経路が不正なVS Code拡張機能による社員端末の侵害だったことを明らかにした。流出したのはGitHub社内リポジトリのみで、顧客のリポジトリや組織データへの影響は引き続き確認されていないとしている。
GitHubの声明によると、社員1名が悪意ある変更を加えられたVS Code拡張機能をインストールしたことで端末が侵害された。GitHubは侵害を検知した後、その拡張機能の該当バージョンを即座に削除し、端末を隔離してインシデント対応を開始した。あわせて、重要な認証キーの入れ替えを「昨日および昨夜」のうちに完了したと説明している。使用された拡張機能の名前はGitHubが明らかにしておらず、詳細なインシデントレポートは調査完了後に公開する予定だという。
流出規模については「内部リポジトリ約3,800件という攻撃者の主張は、現時点での調査内容と概ね一致している」とGitHubが認めた。この主張はBleepingComputerなど複数のセキュリティメディアの報道によると、TeamPCPがダークウェブ上のサイバー犯罪フォーラム「Breached」に投稿したものだ。当初の投稿では「約4,000件」と主張しており、GitHubが確認した約3,800件との乖離はわずかだ。
また、複数の海外メディアがTeamPCPに関連するとしているXアカウント「xploitrsturtle2」は「GitHubは数時間前から把握していたのに遅らせた。将来的にも正直には伝えないだろう」と挑発するメッセージを投稿している。
TeamPCPはGoogleのThreat Intelligence GroupにUNC6780として追跡されており、今年に入ってTrivy・LiteLLM・Checkmarxなどのオープンソースツールへのサプライチェーン攻撃を繰り返しているグループだ。今回のGitHub侵害で、VS Code拡張機能のマーケットプレイスが新たな攻撃経路として使われたことが浮き彫りになった。