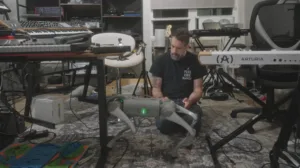

音楽家でハッカーのBenn Jordan氏が、Unitree「Go2 Pro」(約3000ドル)を使って複数の深刻なセキュリティ問題を実証した動画を2026年5月に公開した。Go2は米国の複数の警察署や海兵隊でも採用例が報告されている四足歩行型ロボットだが、動画ではその展開が脆弱性を放置したまま進んでいる現状が示された。
根本的な問題のひとつは、Bluetooth経由のWi-Fi設定におけるコマンドインジェクション脆弱性(CVE-2025-35027)だ。Wi-FiパスワードにcurlコマンドをBluetooth接続で埋め込み、再起動を促すだけでroot権限を取得できる。Go2・G1・H1・B2すべてに影響し、Jordan氏は動画公開時点の最新ファームウェアでも再現を確認した。この脆弱性は2025年9月にAndreas Makris氏とKevin Finisterre氏がGitHub(UniPwn)で公開しており、感染ロボットがBLE圏内の別のロボットへ自動感染するワーム動作の可能性も指摘されている。rootアクセスさえあれば、認証なしにカメラ・マイクの映像や音声を取得・ライブ配信することも可能だった。
Jordan氏はさらにSDR(ソフトウェア定義無線)でリモコン周波数を解析し、ノートPCのみで機体を強制停止(ダンピングモード)させる手順も実証した。またGo2のChatGPT連携チャットモード「Benben Dog」は、会話でロボットの安全機構を無効化しAPIキーを漏洩させることができた。
さらに踏み込んだ分析として、Jordan氏はRaspberry PiをルーターにしてBetterCapでパケット監視を設置し、Go2が中国のパブリックDNSサーバーやAlibaba Cloud(CloudSales)、TencentのDNSへ順次接続を試み、通常のOSの外側から暗号化ハンドシェイクを開始していることを確認した。通信機構はネットワークが解析環境かどうかを検出して動作を変える機能も持つ。同種のバックドアはGo1でCVE-2025-2894として登録済みで、米軍はUnitree製品の軍事利用に警告を発している。Jordan氏はこの動作を「これまで見た中で最も高度なマルウェア」と表現し、今後の公式ファームウェア更新によってバックドアがさらに検出困難になる可能性を懸念している。