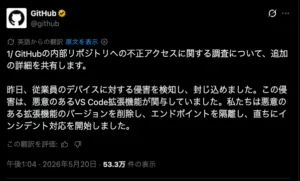

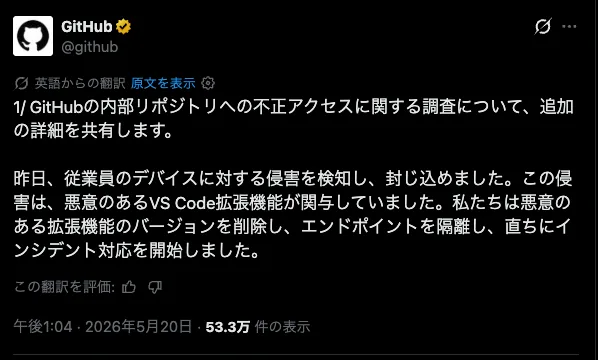
GitHubは2026年5月20日、社内の内部リポジトリへの不正アクセスが発生したとして調査を開始したことを公式に認めた。現時点でGitHubは「顧客が利用する企業・組織・リポジトリなど、GitHub内部リポジトリ外に保管された顧客情報への影響は確認されていない」としており、引き続きインフラを監視して影響が判明した場合はインシデント対応プロセスを通じて顧客に通知するとしている。
GitHubが調査を発表する直前、「TeamPCP」と名乗るハッカーグループがサイバー犯罪フォーラムのダークウェブ上に、約4000件のGitHub内部リポジトリのソースコードと内部組織データを5万ドル(約790万円)以上で売りに出したと主張した。GitHubはこの主張の真偽やアクセス経路については現時点で明らかにしていない。
TeamPCPはソフトウェアのサプライチェーン(開発から配布までの流通経路)を標的にした攻撃を繰り返しているハッカーグループだ。近年の主な攻撃として、コンテナのセキュリティスキャンツール「Trivy」の脆弱性を悪用してCiscoを含む1000以上の組織を侵害したこと、自作マルウェア「Shai-Hulud」のソースコードを侵害したGitHubアカウントから直接公開リポジトリに投稿したことなどが記録されている。また直近では、MicrosoftのPythonライブラリ「durabletask」の公式バージョン(1.4.1、1.4.2、1.4.3)に悪意あるコードを混入させ、月間約41万7000回ダウンロードされるパッケージを通じてマルウェアを配布する手口も使っている。
今回の事件は、GitHubを経由したセキュリティインシデントが相次ぐ中で発生した。5月には日本のクラウドファンディングプラットフォームのMANEYFORWARD・CAMPFIREでも、GitHubを経由した不正アクセスが発覚しており、開発のハブとして世界中の組織が依存するGitHubのセキュリティに対する懸念が高まっている。GitHubには全世界で4000万以上の組織と1億8000万人以上の開発者が登録している。