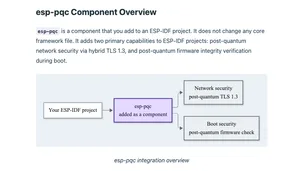

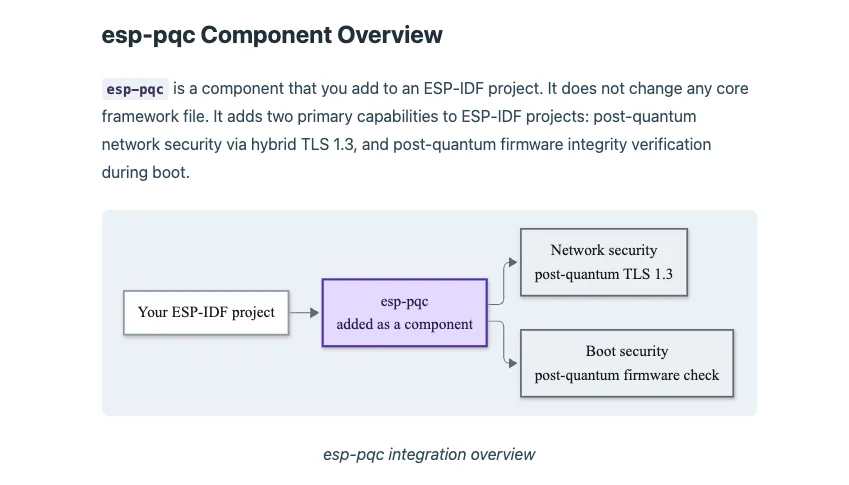
Espressif Systemsは2026年10月14日、ESP32シリーズで耐量子暗号を使えるようにするESP-IDF用のコンポーネント「esp-pqc」を開発者向けブログで紹介した。ソースコードはGitHubで公開している。将来の量子コンピューターでも解読が難しいとされる暗号方式で、通信の鍵交換とファームウェアの署名検証を試せる。ライセンスにはApache License 2.0を採用した。同社は評価と実験向けで、製品への採用を想定したものではないとしている。
使える方式は、米国立標準技術研究所(NIST)が2024年に標準にした鍵交換方式「ML-KEM」(FIPS 203)と署名方式「ML-DSA」(FIPS 204)だ。暗号ライブラリのliboqsと、TLS 1.3に対応させたmbedTLSを同梱し、依存関係に1つ加えるだけで組み込める。ESP-IDF本体のファイルは書き換えない。対応チップはESP32、ESP32-C2/C3/C5/C6/C61、ESP32-H2、ESP32-P4、ESP32-S2/S3で、ESP-IDF v6.0以降が必要になる。
同梱の作例は4つある。TLS 1.3のクライアントの作例では、従来のX25519とML-KEM-768を組み合わせた鍵交換と、ML-DSA-65の証明書で通信する。ESP32-C5での接続手順(ハンドシェイク)は、ローカルネットワークの往復を含めて約300ミリ秒だった。ブートローダーの作例は、従来のSecure Boot V2の検証にML-DSA-65の署名検証を加えるもので、ESP32-C3/C5/C6に対応する。ESP32-C5を80MHzで動かした測定では、起動時の検証が合計約91ミリ秒で、起動時間は約78ミリ秒延びた。署名データでフラッシュの使用量は8KB増える。
Espressifは、通信を今のうちに記録しておき、量子コンピューターが実用になってから解読する攻撃を理由に挙げる。スマートメーターや車載モジュール、産業機器は10〜15年使われることが多いとも説明している。
現行のチップには耐量子暗号の専用回路がなく、計算はすべてCPU上のソフトウェアで処理する。耐量子暗号の鍵をeFuseに保存する仕組みや、鍵をハードウェアで失効させる仕組みもない。同社は、将来のSoCに耐量子暗号の専用回路と、それを使うセキュアブートを載せる予定としている。