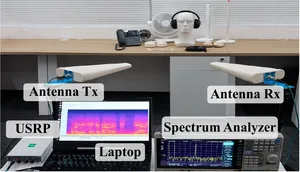

香港科技大学(広州)と香港理工大学の研究チームが、外から電波を当てることで機器の電磁的な漏れを増幅し、ヘッドホンの音声を最大30m離れた場所から盗み聞きする手法「InjectEave」を発表した。壁越しでも成立する。論文はセキュリティの国際会議USENIX Security 2026で発表された。
電子機器は動作中に、ごく弱い電磁波を意図せず放射する。漏れを拾って中身を推測する攻撃は以前から知られていたが、信号が弱く、届く距離も短いため、読み取れる情報は限られていた。特に人の声のような低い周波数の信号は、機器内部の短い配線やケーブルからは効率よく放射されず、外へ出ていかない。
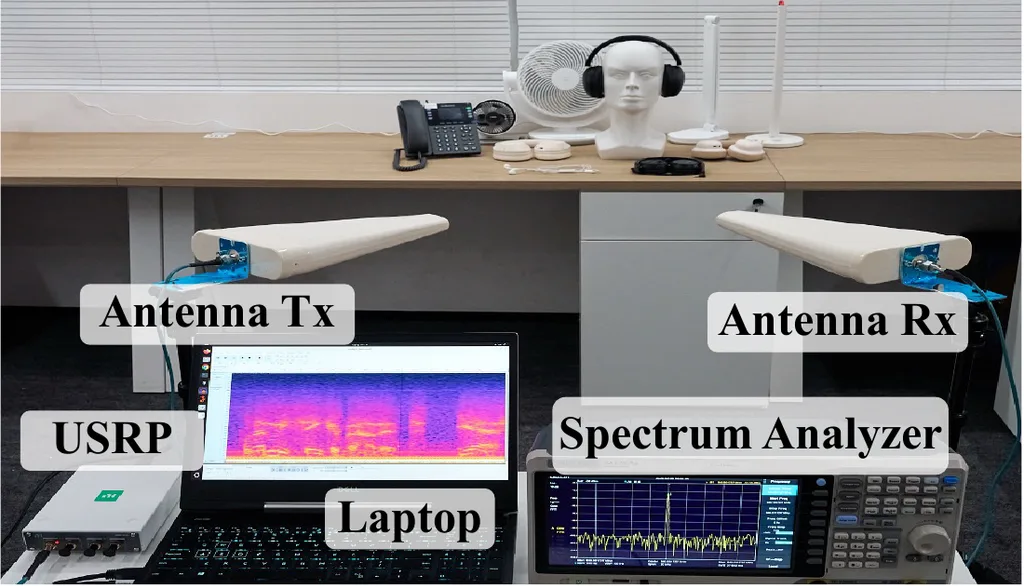
研究チームは、この漏れを外から強める方法を見つけた。増幅器、A/D変換器、電源回路といった部品は、入力に対する出力がきれいな比例関係にならない。そのゆがみを利用する。狙った機器へ電波を送り込むと、部品がその電波と、内部を流れる低い周波数の信号とを掛け合わせる。すると低い周波数の情報が、送り込んだ電波の周りに移し替えられ、機器の外へ放射される。攻撃者はそれを別のアンテナで受け取る。
送り込む電波の周波数と強さは攻撃者が選べるため、漏れの強さも攻撃者が調整できる。これが受動的にただ待つ従来の盗聴との違いだ。研究チームは、増幅器、A/D変換器、スイッチング用のトランジスター、電源回路の4種類でこの現象を確かめた。部品を単なる抵抗に置き換えると漏れは消えたため、部品のゆがみが鍵だと結論づけている。
試験には市販の11製品を使った。有線と無線のヘッドホン、IP電話、スマート扇風機、スマート照明である。無線ヘッドホンでは、50cmの距離で音声をほぼ100%認識でき、最大6mまで届いた。より高性能な受信機に替えると8mを超えた。
漏れは音声にとどまらない。扇風機ではモーターの制御信号が回転数ごとに違う漏れを生み、就寝モードかどうかまで分かる。照明では電源回路の漏れから明るさを推定でき、調光の段階から利用者の行動を読める。ネットワークに侵入せず、機器の状態を外から知ることができる。
壁を隔てても成立する。ガラスや木材ではほとんど減衰せず、コンクリートでも認識率の低下は3%にとどまった。研究チームは、ホテルや会議室のような仕切られた空間での盗聴を実演している。IP電話では、盗み聞きに加えて話者の声を合成し、通話へ割り込む実験も示した。
この漏れはアナログ回路から生じるため、暗号化やマスキングといったソフトウェア側の防御では止められないと研究チームは指摘する。論文は、悪用を防ぐために有効な注入周波数を伏せたうえで、注入という新たな脅威に対する防御を体系的に調べる必要があると結んでいる。